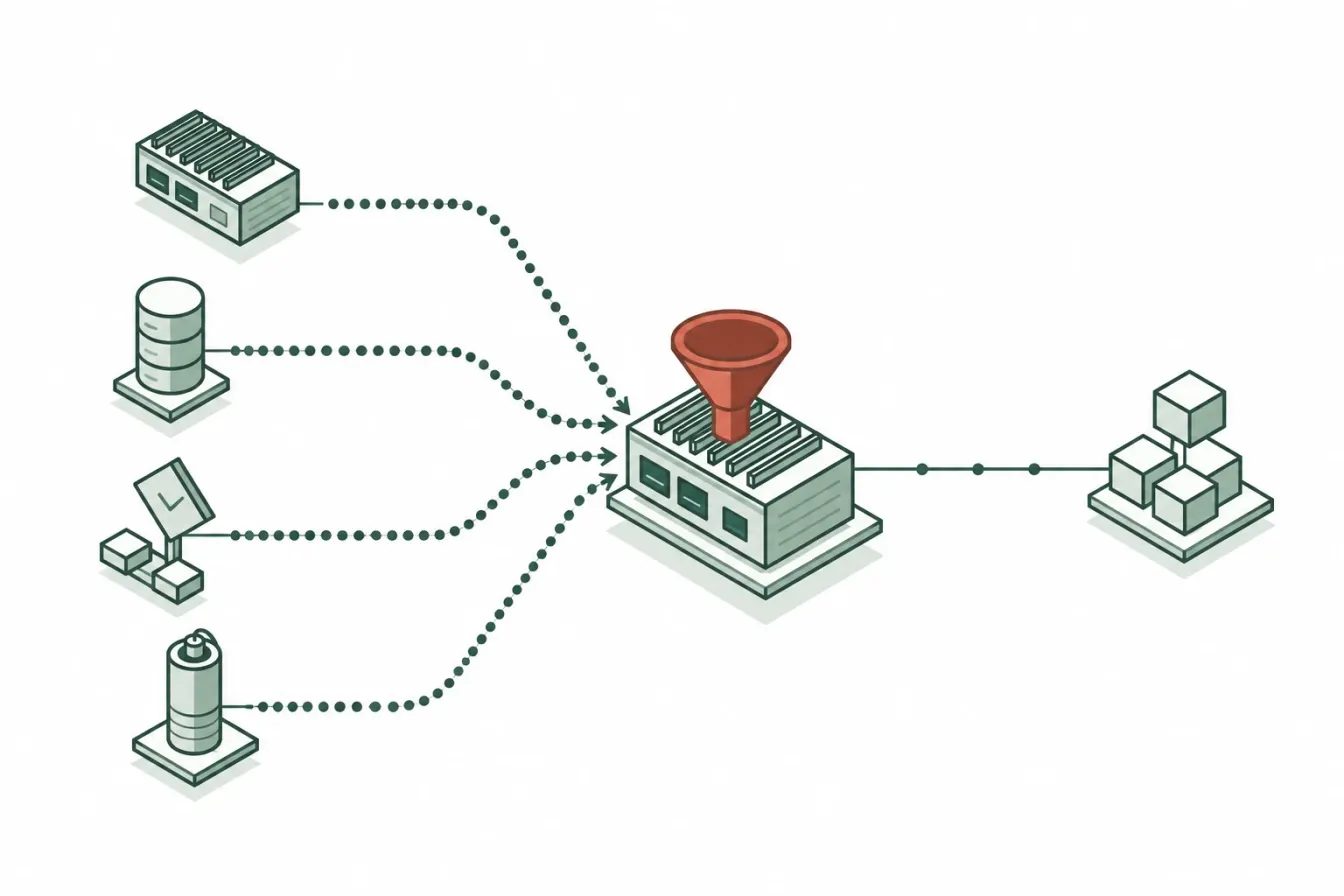
Her şeyi buluta göndermenin tuzağı
Endüstriyel IoT projeleri çoğu zaman erişilebilen her sinyali merkeze göndererek başlar. Sınırlı süreli bir arıza teşhisi kaydı için bu yaklaşım uygun olabilir, ama sürekli işletmede kaçınılabilecek bir ağ, depolama ve sorgu yükü yaratır.
Mühendislik açısından soru, bulutta ya da merkezde veri işlemenin yararlı olup olmadığı değildir. Asıl soru şudur: hangi ayrıntının tesis sınırını geçmesi gerekir, hangi kanıtın sahada erişilebilir kalması gerekir ve hangi olayların hemen iletilmesi gerekir?
Sinyal hacmi veri noktası sayısına, örnekleme aralığına, değişim sıklığına, veri içeriğinin yapısına ve saklama kuralına bağlıdır. Ekipler filtrelemeye başlamadan önce bu özellikleri ölçmeli ve işletme, arıza giderme, mevzuata uyum ve model geliştirme için hangi kanıtın gerektiğini sınıflandırmalıdır.
Modern endüstriyel mimarilerin uçta akıllı filtrelemeye dayanmasının nedeni budur.
- Ölçülmesi gereken: Filtreleme sonrası veri hacmi.
- Kurala bağlanması gereken: Saklanan kanıtın ayrıntı düzeyi.
Uçta filtreleme öncesi ve sonrası veri hacmi
| Yöntem | Saatlik veri noktası |
|---|---|
| Ham (filtresiz) | 3.600.000 |
| Ölü bant | 720.000 |
| Toplulaştırma | 60.000 |
| Yalnızca eşik | 1.000 |
Rakamlar tek bir hızlı sinyal için örnek niteliğindedir ve her yöntemin hangi büyüklük mertebesinde çalıştığını göstermek içindir. Bir ölçüm sonucu değildir; elde edeceğiniz azalma sinyalin kendisine bağlıdır.
Gözlenen performans iş yükünün niteliğine, düğüm kapasitesine ve kurulum tasarımına bağlıdır.
Akıllı filtreleme nedir?
Akıllı filtreleme (çoğunlukla uç analitikle birlikte anılır), ham makine verisini fabrika binasından çıkmadan önce inceleme, azaltma ve toplulaştırma işlemidir.
Akıllı filtrelemede Edge Gateway, veriyi olduğu gibi aktaran şeffaf bir röle değildir. Her sinyale açık bir kural uygular: örneği gönder, toplulaştır, yerelde sakla ya da bir olay penceresi oluştur.
Kural ayrıca azami raporlama aralıklarını, kalite değişikliklerini, istisnaları, denetim için saklama süresini ve kesinti sonrası toparlanma davranışını da tanımlamalıdır. Bu kontroller olmadan yapılan filtreleme, arıza teşhisi için gereken kanıtı gözden saklayabilir.
10 ms örnekleme → Akıllı filtre ve ölü bant: Veri fırtınası
Akıllı filtre ve ölü bant → Ayıklanmış veri: Kurala göre seçilen veri
Akıllı filtreleme veri hacmini nasıl değiştirir?
İyi bir uç bilişim platformu, devasa bir "veri fırtınasını" ayıklanmış, verimli bir "akıllı akışa" dönüştürmek için üç temel filtreleme yöntemi kullanır:
Ölü bant (durum değişikliğinde gönderim)
Pek çok endüstriyel proseste bir değer saatlerce değişmez. Bir saat boyunca her saniye 72 °C okumasını göndermenin ne anlamı var? Ölü bant yönteminde Edge Gateway, değer belirlenen bir yüzde ya da mutlak miktar kadar değiştiğinde veya azami raporlama aralığı dolduğunda yeni bir veri gönderir. Sağlanan azalma sinyalin değişkenliğine, sorgulama sıklığına, seçilen eşiğe ve gözlemlenebilir kalması gereken olaylara bağlıdır. Bu yüzden prosesi temsil eden gerçek veriyle ölçülmelidir.
Zamana göre toplulaştırma
Bazen mikrosaniyelik dalgalanmalar sizi ilgilendirmez; yalnızca trendi görmek istersiniz. Örneğin Edge Gateway, belirli bir pencere boyunca okumaları toplayıp ortalama, minimum, maksimum ve örnek sayısını hesaplayabilir, ardından bu özeti zaman sınırları ve kalitesiyle birlikte gönderebilir. Toplulaştırma çözünürlüğü düşürür; her anlık sıçramayı korumaz.
Olay güdümlü gönderim
Filtrelemenin en gelişmiş biçimidir. Edge Gateway, sahada sürekli çalışan bir mantık (örneğin yerel bir kural motoru) yürütür. Yerel ağdaki yüksek hızlı bir titreşim sensörünü izler ve titreşim bir uyarı eşiğini geçene kadar buluta rutin veri göndermekten kaçınabilir. Eşik aşıldığında ise anomalinin öncesini ve sonrasını kapsayan yüksek çözünürlüklü veriyi daha derin analiz için buluta gönderir.
Proxus uçta filtrelemeye nasıl yaklaşır?
Proxus olarak, uç bilişimin özünde bir bant genişliği ve maliyet optimizasyonu işi olduğunun farkındayız.
Bir Proxus Edge Gateway'i kurduğunuzda elinizde yalnızca bir protokol dönüştürücü olmaz: alarm kuralları ve işlem akışları doğrudan Edge Gateway'in üzerinde çalışır. Edge Gateway kendine ait bir yapılandırma tutmaz; çalıştırdığı her şey merkez sunucuda tanımlanır ve ona gönderilir. Kod yazmadan işlem akışlarıyla şunları yapabilirsiniz:
- Veri noktalarını düzenlemek: birimleri dönüştürmek, PLC'den gelen ham sayıları ölçeklemek, veri noktalarını yeniden adlandırmak ve onlara anlam katmak.
- Değerleri saklanmadan ve yayınlanmadan önce filtrelemek, atmak ya da yönlendirmek.
- İfade ve anomali kurallarıyla uçta alarm üretmek; bu kurallar ağ kesildiğinde de çalışmaya devam eder.
- Kesintiler sırasında veriyi ara belleğe almak: varsayılan olarak 48 saat, Edge Gateway başına 30 güne kadar; veri orijinal zaman damgalarıyla yeniden gönderilir (boyutlandırma ve yeniden gönderim uçta geçmiş veri rehberinde anlatılıyor).
Proxus bu düzenlemeyi kaynakta yapar, ama uçta toplulaştırma yapmaz. Veriyi kullanan bir sistemin ortalamalara ya da pencere özetlerine ihtiyacı varsa, bunları geçmiş veri deposunda ya da o sistemin kendisinde hesaplayın. Böylece merkez sunucuya ulaşan ham değerler incelemeler için erişilebilir kalır. İş için C# fonksiyonu daha uygun bir araçsa, o da diğer her yapılandırma gibi merkez sunucuda derlenir ve oradan dağıtılır.
Sonuç
Akıllı filtreleme, veriyi kaynağına yakın işleyerek merkeze giden yükü kontrol altında tutabilir. Ancak her filtre aynı zamanda bilgiden vazgeçme kararıdır. Bu yüzden ham veri saklama, toplulaştırma, olay pencereleri ve aktarım kuralları birlikte tasarlanmalı ve doğrulanmalıdır. Proxus'ta bu yetenek, endüstriyel veri platformunun uçtaki veri işleme hattının bir parçasıdır.
Bu yaklaşım ne zaman uygun olmayabilir?
- Düşük frekanslı telemetri, dağıtık bir mimarinin tüm karmaşıklığına değmeyebilir.
- Tek hatlı küçük tesisler önce daha sade mimarileri tercih edebilir.
- Katı eski sistem kısıtları aşamalı bir geçiş gerektirebilir.
- Emniyet açısından kritik kapalı çevrim kontrol, PLC ve emniyet PLC'si katmanlarında kalmalıdır.
Sonuçlar iş yükü profiline, donanım kapasitesine ve kurulum yapısına bağlıdır.
Sık sorulan sorular
Filtreleme, ileride ihtiyaç duyabileceğim veriyi atmış olmaz mı?
Olabilir. Ölü bant ya da toplulaştırma, çözünürlüğü bilerek düşürür. İstisna raporlamayı, azami aralıkları, kalite değişikliklerinin nasıl ele alınacağını ve ham veri saklamayı her sinyalin işletme ve denetim gereksinimlerine göre ayarlayın. Üretimde devreye almadan önce sonucu bilinen olaylarla doğrulayın.
Ölü bant nedir, nasıl ayarlanır?
Ölü bant, yeni bir değerin gönderilmesi için gereken en küçük değişim eşiğidir. Doğruluğu ±0,5 °C olan bir sıcaklık sensörü için 1 °C'lik bir ölü bant mantıklıdır; sensör doğruluğundan küçük değişimler gürültüdür. Kestirimci bakımda kullanılan titreşim izlemede ise yüksek frekanslı örüntüleri yakalamak için çok daha dar ölü bantlar kullanın ya da hiç kullanmayın.
Akıllı filtreleme ile depola ve ilet birlikte nasıl çalışır?
Sırayla çalışırlar: akıllı filtreleme üretilen verinin hacmini azaltır, depola ve ilet ise geriye kalan verinin kesintiler sırasında da yerine ulaşmasını sağlar. Birlikte hem bant genişliği maliyetini hem de veri kaybı riskini en aza indirirler.
Kaynaklar
- OPC UA Part 8 (Data Access): Analog öğeler için ölü bant filtrelemeyi tanımlar; birçok uç platformun uyarladığı standart modeldir.
- ISA-95 / IEC 62264: Hangi verinin filtreleneceğine, hangisinin korunacağına karar vermek için veri sınıflandırma çerçevesi sunar.
Son güncelleme: 6 Ağustos 2026