Platform · Güvenlik ve kurulum
Veri de altyapı da kurallar da sizin.
Proxus, kendi ekibinizin kendi ağınızda işletmesi için tasarlandı. Güvenlik denetiminde sorulacak kontrollerin hepsi hazırdır. Kendi sunucularınızda, özel bulutta ya da internete tamamen kapalı bir ağda çalışır.
# Linux ve macOS
curl -fsSL https://proxus.io/install.sh | bash

# Windows
irm https://proxus.io/install.ps1 | iex
- Kurulum
- Konteyner olarak, Docker ya da Kubernetes ile
- Çalıştığı yer
- Kendi sunucularınız, özel bulut ya da internete kapalı ağ; bulut bağımlılığı yok
- Erişim kontrolü
- Kullanıcılar, roller ve veri ağacı yolları dahil nesne düzeyinde izinler
- Kim işletir
- Kendi ekibiniz; kurulum betiği her güncellemeden önce yapılandırmayı yedekler
Tek komuttan bağlı bir Edge Gateway’e
Merkez tek satırla, Edge Gateway’ler merkezden.
Tek komut merkezi Docker ile kurar. Sonraki her Edge Gateway, merkezin kendi ekranından kurulur.
- Merkez sunucu Kurulum betiği, bir kez Biçimleri, saat dilimini ve Edge Gateway adreslerini sorar
- Oturum açın https://localhost:8443 Admin olarak; ardından hemen bir şifre belirleyin
- Edge Gateway Edge Gateway ekranından Kur Docker yüklü bir Linux makine için tek komut
- Canlı doğrulama Bu merkeze bağlandı Pencere, makinedeki kurulumu adım adım izler
İşletme
Güncelleyin, yüksek erişilebilir yapın, dışarıya kapatın, güvenceye alın.
# Merkez: yedekle, güncelle, denetle, gerekirse geri al
curl -fsSL https://proxus.io/install.sh | bash -s -- update --yes

# Windows’ta
$env:PROXUS_COMMAND='update'; $env:PROXUS_YES='1'; irm https://proxus.io/install.ps1 | iex
Geri alınabilen güncellemeler
Kurulum betiği yapılandırmayı yedekler, yeni sürümü indirir, her servisin sağlıklı çalışmasını bekler; biri çalışmazsa geri almayı önerir.
- Edge Gateway, kurulumu yeniden çalıştırılınca güncellenir ve verisini korur
- Yedekleme ve geri yükleme aynı betikten
- Proxus
- Sizin sistemleriniz
- Makineleri okur
- Veri, gönderen tarafta bekletilir
Kubernetes’te yüksek erişilebilirlik
Giriş noktasının arkasında merkezin iki kopyası, üç düğümlü mesajlaşma kümesi, üç veritabanı örneği ve iki kopya hâlinde geçmiş veri deposu.
- Düz Kubernetes tanımları; kubectl apply -k ile uygulanır
- Her Edge Gateway tek pod olarak kalır; merkez geçişini ara belleği karşılar
# İnternete bağlı bir makinede: imajları kaydedin
docker save -o proxus-hub-images.tar $(docker compose config --images)

# Kapalı ağdaki sunucuda: yükleyin, sonra kurun
docker load -i proxus-hub-images.tar
Kurulumdan lisansa kadar internetsiz
İmajları bir sürücüden yükleyin ve lisans anahtarını yapıştırın: sunucu anahtarı imzasına göre kendisi doğrular, dışarıya bağlanmaz.
- Anahtar yalnızca Lisans kimliği için verildiği kurulumda çalışır
- Yapay Zekâ Asistanı yerel bir model kullanabilir

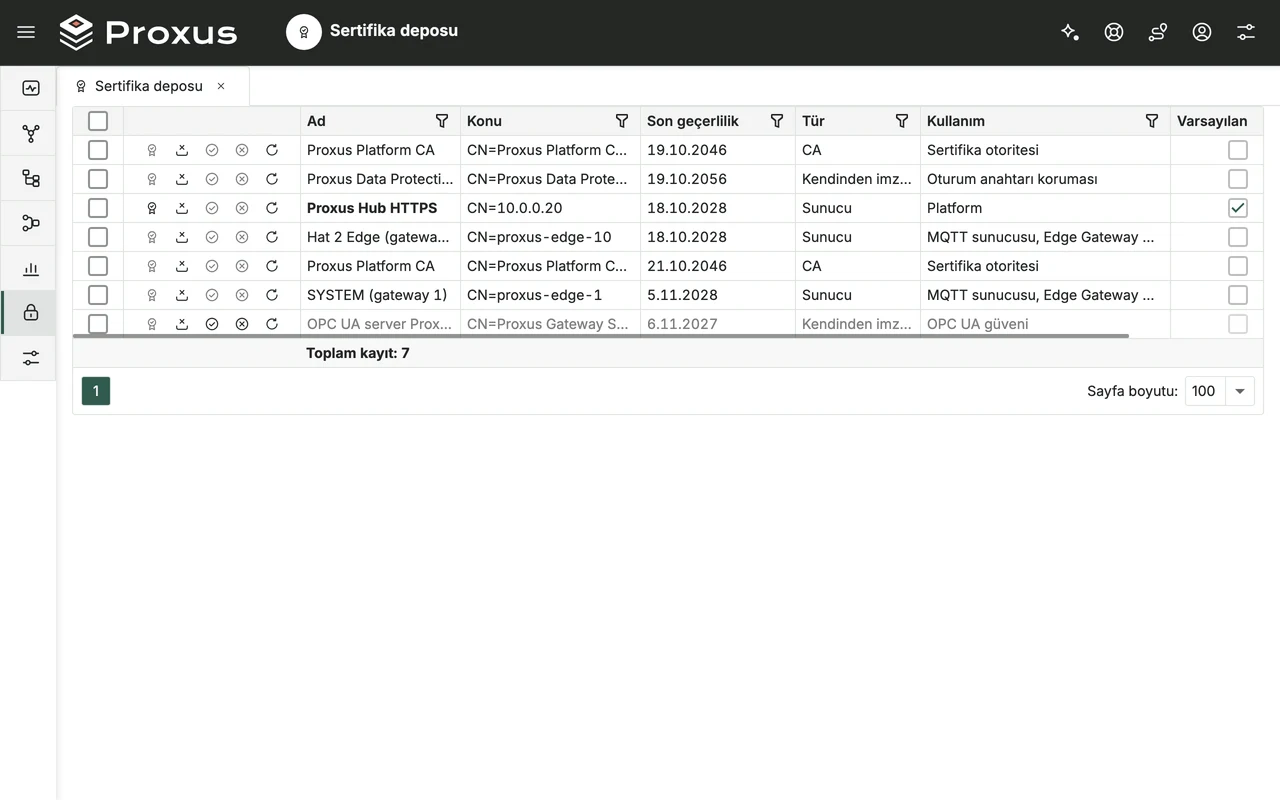
Ayrı bir araç gerektirmeyen sertifikalar
Yerleşik sertifika yetkilisi merkezin ve Edge Gateway’lerin sertifikalarını verir ve süreleri dolmadan 30 gün önce yeniler; isterseniz kurumsal CA’nızı kullanırsınız.
- 8443’te HTTPS, 8883’te TLS’li MQTT
- OPC UA sertifikaları aynı depoda onaylanır ya da reddedilir
Görseller gerçek Proxus ekranlarından alındı; gösterilen makine verileri simülasyondur.
Bunu kendi ağınız için planlamak ister misiniz? Kurulumunuzu planlayalım
Nereye kurulur
Yedi yerleşim, her birinin kendi sayfası.
Makinelerin yanındaki tek sunucudan tek merkeze bağlı tesis grubuna kadar: çizim, ne kurulacağı ve bir parça arızalanınca ne olacağı.
-
Pilot ya da tek tesis
Tek sunucu
Merkez sunucu ve yerleşik Edge Gateway, makinelerin yanındaki tek bir sunucuda.
-
Birden çok hat ya da ağ
Merkez sunucu ve Edge Gateway’ler
Makinelerin yanında Edge Gateway’ler, tesis için tek merkez sunucu.
-
BT ve OT ayrı
Merkez sunucu DMZ’de ya da bulutta
Merkez sunucu BT’nin istediği yerde; kontrol ağındaki Edge Gateway’ler ona dışarıya doğru bağlanır.
-
Birden çok tesis
Çok tesis, tek merkez
Her tesiste Edge Gateway’ler, bütün grup için tek veri ağacıyla merkezi bir sunucu.
-
Kaybedilecek tek sunucu yok
Yüksek erişilebilirlik
Kubernetes üzerinde: iki merkez kopyası, üç düğümlü mesaj kümesi, kopyalı veritabanları.
-
Hiç internet yok
İnternetsiz kurulum
Paketten kurulur, lisansı çevrimdışı etkinleşir, internete hiç çıkmaz.
-
Siemens Industrial Edge kullanan tesisler
Siemens Industrial Edge
Industrial Edge Management’tan kurulur, tek bir Industrial Edge Device üzerinde çalışır.
Teknik ayrıntılar Çözdüğü sorunlar, tüm yetenekler ve protokol tablosunun tamamı
Hangi sorunu çözer
Bu yetenek olmadığında ekiplerin karşılaştığı sorunlar.
-
Tesis verisi tesis dışına çıkıyor
Yalnızca üreticinin bulutunda çalışan bir platform seçtiğinizde, verinizin nerede duracağına aslında üretici karar vermiş olur.
-
Güvenlik denetimi en sona kalıyor
İletim, parolalar ve kayıtlarla ilgili sorular pilot projeden sonra, yön değiştirmenin pahalıya patladığı aşamada gelir.
-
Kaydı tutulmayan değişiklikler
Edge Gateway’de sorunsuz çalışan yapılandırma ile bugünkü arasında neyin değiştiğini kimse söyleyemez.
Neler sunar
Hepsi ürünün içinde, sonradan eklenen bir parça yok.
-
Konteyner kurulumu
Tek sunuculu kurulum için de çok tesisli yapı için de belgelenmiş tek bir yol.
-
Rol tabanlı erişim kontrolü
Yapılandırma, canlı veri, panolar ve API erişimi için ayrı ayrı izinler.
-
Şifreli iletim
Her bağlantı TLS ile şifrelenir. Edge Gateway’den merkez sunucuya giden bağlantı platform CA’sıyla doğrulanır. 8883 portundaki yerleşik MQTT sunucusunda da TLS kullanılır (1883 portu yalnızca TLS kullanamayan cihazlar için açık kalır ve kapatılabilir). Giden entegrasyonlarda sunucu sertifikası her zaman doğrulanır.
-
Sertifika yönetimi
Sertifika deposundaki yerleşik sertifika otoritesi platformun sertifikalarını üretir ve yeniler; isterseniz kurumunuzun CA’sını kullanabilirsiniz. OPC UA güven ayarları da aynı yerden yapılır.
-
Kayıtlı yapılandırma
İşlem akışlarının revizyonları tutulur ve birbiriyle karşılaştırılabilir; diğer bütün yapılandırma değişiklikleri değişiklik geçmişine yazılır.
-
Şeffaf işletim
Çalışma durumu ve aktarım durumu ürün içinde görünür. Ayrıntılı teknik kayıtlar müşteriye açık günlükte değil, destek paketlerinde yer alır.
Sahada karşılığı
Bu yetenekler bir araya geldiğinde günlük işte neler değişir.
- Güvenlik denetiminin cevaplarını pilot projeden sonra değil, önce hazırlayın
- Dışarıya hiç internet bağlantısı olmayan bir tesiste çalıştırın
- Sistemi, gerçekten işletebilecek bir ekibe devredin
- Çalıştığı kanıtlanmış yapılandırmayı bir sonraki tesiste tekrarlayın
- Tek sunucu
- Merkez sunucu ve bir Edge Gateway aynı makinede: deneme, demo ya da tek bir küçük tesis için
- Tesis ve merkez
- Her tesisteki Edge Gateway’ler, kalıcı ve geriye dönük yeniden okunabilen bir veri akışıyla merkez sunucuya bağlanır
- Çok tesisli yapı
- Çok sayıda tesiste çok sayıda Edge Gateway; her birinin kendi kimliği ve kapasitesi vardır, hepsi merkezden izlenir
- Kapalı ağ
- Dışarıya internet bağlantısı gerektirmeyen, tamamen yalıtılmış kurulumlar; imajlar çevrim dışı yüklenir, lisans internetsiz bir imzayla doğrulanır, asistan yerel bir Ollama modeliyle çalışır
Nasıl geliştirildi
Proxus başka ürünlerden derlenmedi, tek bir sistem olarak yazıldı: hat başında tek bir Edge Gateway süreci, yanında ara belleği tutan bir mesajlaşma konteyneri; sahada veritabanı yok.
Mimariyi inceleyinGüven ve uyumluluk
Sertifikalarımız ve tedarikçi değerlendirmesi için belgelerimiz hazır.
-
ISO 27001:2022
Bilgi Güvenliği Yönetim Sistemi
Sertifika (PDF) -
ISO 9001:2015
Kalite Yönetim Sistemi
Sertifika (PDF) -
Kendi altyapınızda çalışır
Şirket içinde, özel bulutta ya da internete kapalı bir ağda; buluta bağımlılığı yoktur.
-
GDPR ve KVKK ile uyumlu
Veri işleme süreçleri belgelenmiştir; haklar ve saklama süreleri gizlilik politikasında yer alır.
Sahadan örnekler
Proxus müşterinin kendi ağında çalışıyor, onu müşterinin kendi ekibi işletiyor.
-
Enerji
Sahada şebeke izleme
CK Enerji
Bu kurulumu sorun -
Ulaşım
Kısıtlı bant genişliğinde sahada veri filtreleme
Toplu taşıma kurumu
Bu kurulumu sorun -
Enerji
AG trafo analitiği
TREDAŞ
Bu kurulumu sorun -
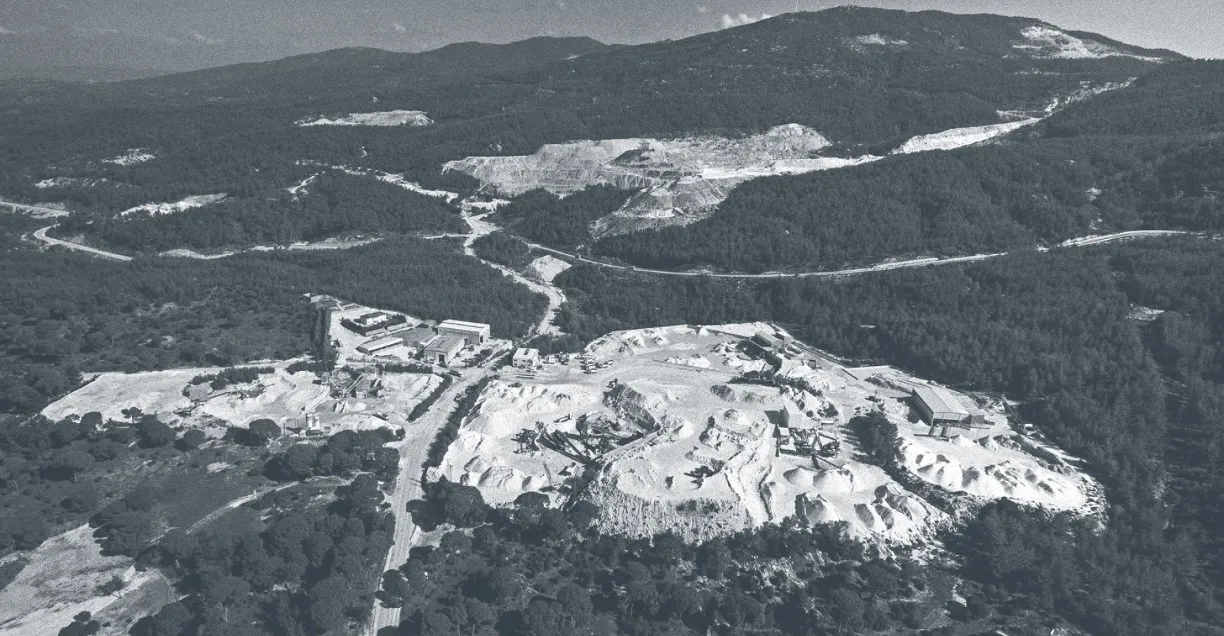
Madencilik ve enerji
Maden sahası, araç filosu ve güneş santrali tek platformda
Kaltun Madencilik
Bu kurulumu sorun
Proxus internete tamamen kapalı bir ağda çalışabilir mi?
Evet. Platformun ağınız içinde veri toplaması, düzenlemesi, saklaması ve aktarması için dışarıya internet erişimi gerekmez. İmajlar çevrim dışı yüklenir. İnternet erişimi olmadan kurulum
Docker mı, Kubernetes mi?
İkisi de destekleniyor. Tek sunuculu kurulumlarda ve küçük tesislerde genellikle Docker kullanılır; zaten Kubernetes işleten büyük yapılar oraya kurar. İki yolun da kurulum adımları belgelidir.
Devreye alındıktan sonra sistemi kim işletiyor, siz mi biz mi?
Kendi ekibiniz ya da entegratörünüz. Proxus devredilmek üzere tasarlandı: her şey, üreticiye ihtiyaç duymadan incelenebilen, değiştirilebilen ve yedeklenebilen bir yapılandırma kaydıdır.
Erişim nasıl kontrol ediliyor?
Yapılandırma, canlı veri, panolar ve API erişimi için kullanıcılar, roller ve nesne düzeyinde izinlerle. Veri ağacı yollarına verilen izinler de buna dahildir.
Güvenlik denetiminde genelde neler soruluyor?
İletim şifrelemesi, kimlik bilgilerinin saklanması, erişim modeli, değişiklik kaydı, kurulum mimarisi ve güncelleme süreci. Kurulum ve güvenlik dokümanımızı isteyin; satın alma sonrasında değil, ilk teknik görüşmeden önce gönderiyoruz.
Okumaya devam edin
- Platform Sahada veri işleme Devamını okuyun
- Platform Entegrasyonlar ve veri hedefleri Devamını okuyun
- Platform Yapay Zekâ Asistanı ve ajan erişimi Devamını okuyun
Fiyatı iki şey belirler: kaç Edge Gateway çalıştırdığınız ve bu cihazların taşıdığı veri hızı. Fiyatlar
Kurulumunuzu planlayalım
Nerede çalışacak?
Merkezin nerede çalışacağını, internete erişip erişemeyeceğini ve sertifika ihtiyacınızı yazın. Bir mühendis bir iş günü içinde yanıtlar.