Entegrasyonlar · Splunk
Tesisteki olaylar, diğer bütün telemetrinizle aynı yerde toplanır.
Operasyon olaylarını zaten Splunk’ta inceliyorsanız, Proxus tesis okumalarını ve işlem akışlarınızla alarm kurallarınızın ürettiği olayları Splunk HTTP Event Collector’a gönderir. Bir OT olayı ile bir IT olayı aynı araçta incelenir.
- Gönderilen
- Okunan değerler ve işlem akışlarıyla alarm kurallarının gönderdiği alarmlar ve değerler
- Bağlam
- Her olay cihaz adı ve kimliği, veri noktası, değer ve zaman damgası taşır; sourcetype device_metrics
- Kesintiye karşı
- Uç noktaya ulaşılamazsa veri Edge Gateway’de bekler
- Kapsam
- Hangi cihazların göndereceğini siz seçersiniz; Yalnızca işlem akışları yalnızca bir işlem akışının seçtiklerini gönderir
Veri yolu
Hangi veri nereden geçer, nerede durur?
Neyin olay sayılacağına, gönderimden önce Edge Gateway’deki kurallar karar verir
Saha
- PLC'ler, CNC'ler, robotlar
- OPC UA sunucuları
- Sayaçlar ve SCADA
Proxus
- Hattın başında toplama
- Veri ağacında düzenleme
- Ara bellek ve aktarım
Splunk
- olaylar
- indeks
- arama ve uyarılar
Nasıl çalışır?
Veri makineden Splunk hedefine dört adımda ulaşır.
- 01
Neyin önemli olduğu belirlenir
Edge Gateway’deki alarm kuralları ve anomali tespiti ham değişimlerden kaydetmeye değer olayları ayırır; bir işlem akışı bunları Splunk’a gönderir.
- 02
Kaynak adlandırılır
Her olay, geldiği cihazı ve veri noktasını, değeri ve zaman damgasıyla birlikte taşır.
- 03
Splunk’a gönderilir
Bir veri hedefi olayları tanımladığınız HTTP Event Collector’a gönderir.
- 04
Olaylar ilişkilendirilir
Tesis olayları altyapı olaylarının yanında durur, birlikte incelenir.
Neler kazanırsınız?
Ekipler Splunk bağlantısını neden Proxus üzerinden kuruyor?
-
Gürültü değil, olay
Yalnızca işlem akışları stratejisiyle Splunk’a, Edge Gateway’deki kuralların gönderilmeye değer bulduğu kayıtlar ulaşır.
-
Okunma zamanıyla indekslenir
Her olay, değerinin okunduğu zamanı taşır; kesintiden sonra gönderilen değerler doğru zamana indekslenir.
-
Kontrollü veri çıkışı
Tesis ağından yalnızca seçtiğiniz cihazlar ve olaylar çıkar.
-
Tek inceleme ekranı
OT ve IT sinyalleri ayrı araçlarda değil, birlikte incelenir.
Kullanım alanları
Sahada en sık görülen kullanımlar.
-
OT güvenlik izleme
Tesisteki olaylar, ağ ve sistem telemetrisiyle aynı ekranda görünür.
-
Arıza ve olay incelemesi
Üretim hattının o sırada ne yaptığını, altyapıda olanlarla yan yana görün.
-
Uyumluluk kanıtı
Operasyon olayları, denetçilerin zaten kabul ettiği sistemde saklanır.
- Hedefler
- HTTPS üzerinden Splunk HTTP Event Collector; erişim anahtarı ve isteğe bağlı indeksleyici onayı. REST uç noktaları ve mesajlaşma sistemleri de desteklenir
- Veri içeriği
- Her değer için bir olay: deviceName, deviceId, key (veri noktası adı), value ve timestamp; sourcetype device_metrics
- Aktarım stratejisi
- Alarm kuralı ve işlem akışı olayları için Yalnızca işlem akışları; sürekli sinyaller için Değiştiğinde
- Güvenlik
- Url https:// ile başlıyorsa HTTPS kullanılır ve toplayıcının sertifikası doğrulanır; istemci ve güvenilir sunucu sertifikası isteğe bağlı olarak Sertifika deposundan seçilir; erişim anahtarı merkez sunucuda maskelenir
- Ayarladığınız alanlar
- Url (HTTP Event Collector), Token, UseAcknowledgment. Bağlantıyı test et, adresi ve kimlik bilgilerini merkez sunucudan ya da seçtiğiniz Edge Gateway’den veri yazmadan doğrular.
Sahadan örnekler
Bu tesislerde üretimde çalışıyor.
-
Enerji
Sahada şebeke izleme
CK Enerji
Bu kurulumu sorun -
Ulaşım
Kısıtlı bant genişliğinde sahada veri filtreleme
Toplu taşıma kurumu
Bu kurulumu sorun -
Enerji
AG trafo analitiği
TREDAŞ
Bu kurulumu sorun -
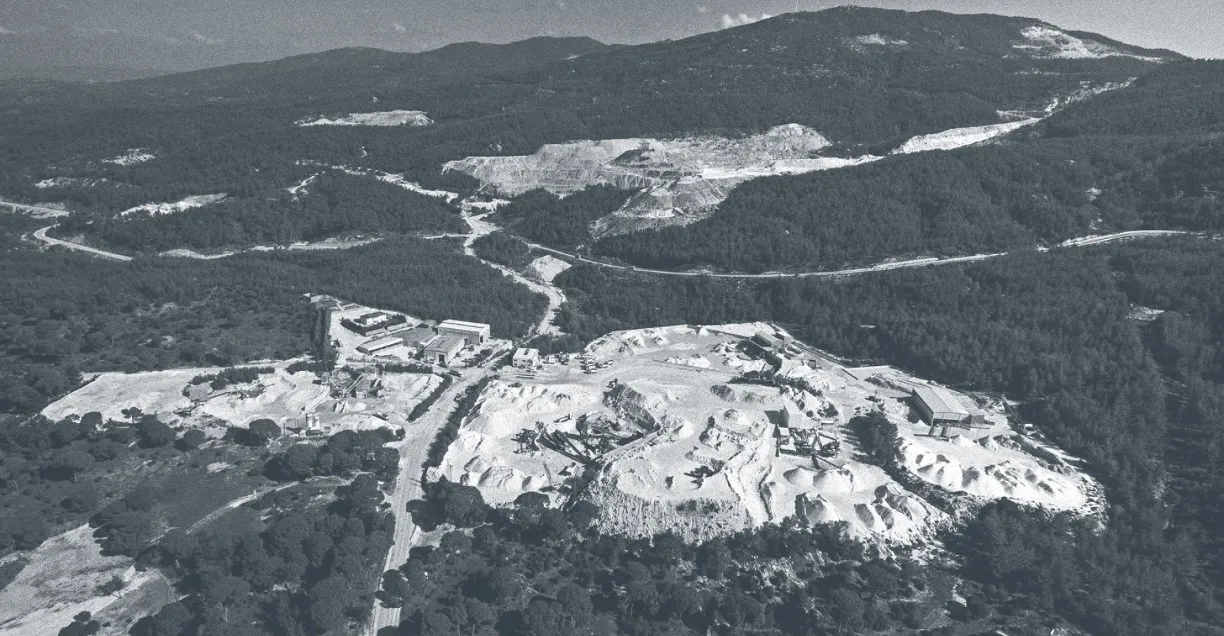
Madencilik ve enerji
Maden sahası, araç filosu ve güneş santrali tek platformda
Kaltun Madencilik
Bu kurulumu sorun
Sık sorulanlar
Bağlantıyı kurmadan önce bilmeniz gerekenler.
- Ham tesis telemetrisini Splunk’a mı gönderiyorsunuz?
- Genellikle hayır, bunu önermiyoruz da. Neyin olay sayılacağına Edge Gateway’deki alarm kuralları ve anomali tespiti karar verir; hedef Yalnızca işlem akışları olarak ayarlıysa Splunk’a yalnızca işlem akışlarınızın gönderdikleri ulaşır.
- Bir olayla birlikte hangi bilgiler geliyor?
- Cihaz adı ve kimliği, veri noktası adı, değer ve zaman damgası; sourcetype device_metrics.
- Bu, OT güvenlik izlemesine destek olur mu?
- Katkı sağlar: tesis tarafındaki operasyon olayları, altyapı telemetrisiyle ilişkilendirilebilir hâle gelir. Ancak tek başına bir güvenlik ürünü değil, güvenlik programınız için bir veri kaynağıdır.
- Tesis ağından neyin çıkacağını biz mi belirliyoruz?
- Evet. Hedefe hangi cihazların veri göndereceğini siz seçersiniz, Yalnızca işlem akışları bunu bir işlem akışının gönderdikleriyle sınırlar ve bağlantı ağın içinden dışarıya doğru açılır.
Diğer entegrasyonlar
- Mesajlaşma ve olay akışı
 Apache Kafka Tesis okumalarını ve işlem akışlarınızın ürettiği olayları, olay tabanlı çalışan uygulamalar için Kafka’ya yayınlayın. Apache Kafka entegrasyonu
- Veritabanları
 InfluxDB Endüstriyel zaman serisi okumalarını InfluxDB 2.x’e aktarın. InfluxDB entegrasyonu
- Bulut
 Microsoft Azure Tesis verisini Azure IoT Hub’a gönderin ya da toplu olarak Azure Data Lake Storage Gen2’ye yazın. Microsoft Azure entegrasyonu
Bir sonraki adım
Verinin Splunk hedefinize ulaştığını kendi gözünüzle görün.
Bir makine ve bir Splunk HTTP Event Collector token’ıyla gelin. Makineyi bağlayalım, okumalarını ve alarm kuralı olaylarını gözünüzün önünde Splunk’a gönderelim ve diğer verilerinizin yanında arayalım.
- 01
Keşif görüşmesi
Ekipmanlarınızı, protokollerinizi, tesislerinizi ve verinin ulaşması gereken sistemleri konuşuruz.
- 02
Teknik demo
Genel bir tanıtım yerine, tesisinize benzeyen bir senaryo üzerinde canlı demo yaparız.
- 03
Pilot planı
Kurulum ve güvenlik sorularını baştan yanıtlar, ilk hat ya da tesis için kapsamı birlikte belirleriz.
- 04
Yaygınlaştırma
Aynı şablonlarla yeni hatlar ve tesisler devreye girer.