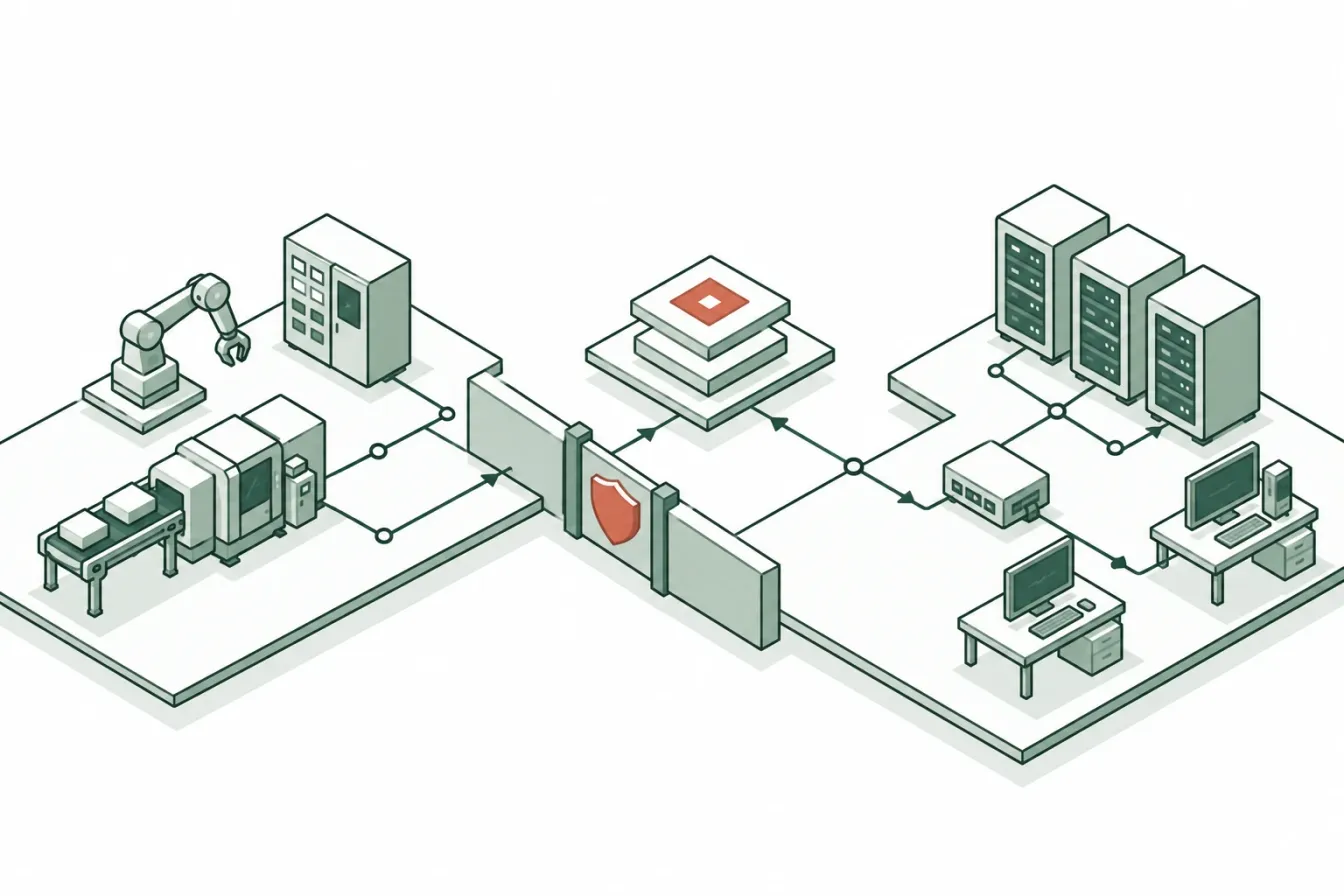
IT ile OT arasındaki büyük ayrım
Bilgi teknolojileri (IT) ve operasyonel teknoloji (OT) onlarca yıl birbirinden habersiz iki ayrı dünyada yaşadı. IT, iklimlendirilmiş sunucu odalarında SAP, Apache Kafka ve AWS gibi kurumsal sistemlerle çalışır. Onun için öncelik verinin kolay erişilebilir olması, hızlı geliştirme ve büyük ölçektir.
OT ise gürültülü, tozlu üretim sahasındadır. Dünyası PLC'ler, robotlar, SCADA sistemleri ve yüksek gerilimli makineler etrafında döner. Her şeyden önce tek bir şeyi önemser: yüksek güvenilirlik ve can güvenliği.
Bugün Endüstri 4.0, bu iki dünyanın birleşmesini gerektiriyor; buna IT/OT yakınsaması deniyor. Yönetim, tedarik zincirindeki darboğazları önceden görebilmek için PLC'lerden gelen anlık sayaç değerlerini buluttaki ERP'ye aktarmak istiyor. Ama IT ekibi OT'den "Siemens PLC'ye güvenlik duvarında bir port açıverin" diye istediğinde OT ekibi ciddi siber güvenlik risklerini gerekçe göstererek kesinlikle hayır diyor. Haklılar da. Doğru çözüm kırılgan bir noktadan noktaya bağlantı daha eklemek değil, kontrollü bir IT/OT entegrasyon katmanı kurmaktır.
Peki bu iki dünya arasındaki boşluk nasıl kapatılır?
- DMZ: IT ile OT arasında güvenli ara bölge
- Kurallı: OT'den IT'ye yalnızca onaylı veri yolları
Sahada görülen performans iş yükünün niteliğine, düğüm kapasitesine ve kurulum tasarımına bağlıdır.
Noktadan noktaya entegrasyon büyüdükçe tıkanır
IT/OT entegrasyonunda yıllarca noktadan noktaya bağlantılar kuruldu. Kalite ekibi İstatistiksel Proses Kontrol (SPC) verisi istediğinde PLC'yi doğrudan kalite veritabanına bağlayan özel bir betik yazıldı. Finans enerji tüketimini görmek istediğinde akıllı sayaçtan doğrudan ERP'ye bir betik daha çekildi.
Sonuçta bakımı imkânsız bir "spagetti mimari" ortaya çıkar. Bu yapı kırılgandır, birden fazla fabrikaya taşınması zordur ve birçok kurulumda güvenlik duvarında içeri doğru açılan çok sayıda istisna kuralına yol açar.
Unified Namespace (UNS) ortak bir model sunar
IT ile OT'yi buluşturmanın modern yolu bir Unified Namespace (UNS) kurmaktır. UNS, bütün işletmenin güncel durumunu yansıtan, genellikle MQTT tabanlı, tek ve merkezî bir mesajlaşma sistemidir.
Her uygulama için ayrı betik yazmak yerine OT tarafı veriyi standart bir biçimde UNS'e yayınlar. IT tarafı da ihtiyaç duyduğu veriyi almak için UNS'e abone olur.
Bu neden önemli? Çünkü sistemler birbirinden bağımsız hâle gelir (decoupling). SAP ERP'nin sahadaki bir robotun IP adresini bilmesine gerek kalmaz; robot da ERP'nin bakım için kapatılmasından etkilenmez. İkisi de yalnızca merkezdeki UNS ile konuşur.
S7-1500 → Güvenli Edge Gateway: OPC UA
Modbus TCP → Güvenli Edge Gateway: Modbus
Güvenli Edge Gateway → Merkezi MQTT sunucusu: Dışa doğru TLS
Merkezi MQTT sunucusu → İş mantığı: Abone olur
Merkezi MQTT sunucusu → Data Lake: Abone olur
Yalnızca dışa doğru bağlantı güvenlik riskini azaltır
UNS kurulmuş olsa bile PLC'den veri alma yöntemi hatasız olmalıdır. Endüstriyel kontrol ağını (Purdue modelinde Seviye 1 ve 2) internete açamazsınız.
Proxus IT/OT köprüsü fabrikayı korumak için katı bir yalnızca dışa doğru (outbound-only) bağlantı ilkesine dayanır:
- İçeri açılan port yoktur: Proxus Edge Gateway'i sahada durur. Veriyi okumak için OPC UA ya da Modbus gibi endüstriyel protokollerle OT ağındaki cihazlara kendisi bağlanır.
- Veri yukarı doğru akar: Edge Gateway, merkezdeki platforma kendisi dışa doğru bir TLS bağlantısı açar. Bu bağlantı platformun sertifika otoritesine (CA) göre doğrulanır; Edge Gateway da kendini, kendine ait ve iptal edilebilir bir kimlik bilgisiyle tanıtır. Güvenlik duvarı, proxy, DNS ve hedef kısıtlamaları kurulum tasarımının parçası olmaya devam eder; iletim şifrelemesi ve sertifikalar Güvenlik ve kurulum sayfasında anlatılıyor.
- Yazma yetkisi ayrı bir sınırdır: Telemetrinin dışarı gönderilmesi, dışarıdan komut verilebileceği anlamına gelmemelidir. İçeri doğru her komut yolu ayrı kimlik doğrulama, yetkilendirme, doğrulama, denetim kaydı, zaman aşımı, ağ ve emniyet kontrolleri gerektirir.
Standart veriyle herkes aynı dili konuşur
Veri yolu güvenli olsa bile ham OT verisi IT için çoğu zaman bir anlam ifade etmez. Bir PLC'den DB40.DBD12 adında bir veri noktası gelir; bulut tarafındaki bir yazılımcı için bu hiçbir şey söylemez.
Gerçek bir IT/OT yakınsama platformu bu ham sinyali anlaşılır hâle getirmelidir. Proxus veriyi kurumsal hedeflere göndermeden önce veri noktalarını standart hâle getirir. DB40.DBD12 adresini SiteA / Line1 / Press_Machine / Temperature_C gibi temiz ve neyi ölçtüğü belli bir yapıya dönüştürür. Bu standart yapı, tek bir özel dışa aktarıma hapsolmak yerine bir endüstriyel veri platformunu besleyebilir.
Data Lake ya da yapay zekâ platformu gibi IT sistemleri bu veriyi aldığında veri zaten temiz, düzenli ve analize hazırdır. Proxus'un veri aktardığı mesaj sunucuları, veritabanları ve bulut hizmetleri, aralarında Apache Kafka, Azure ve AWS de olmak üzere, entegrasyonlar sayfasında listeleniyor.
Sonuç
IT ile OT'yi gerçekten buluşturmak, fabrika ağıyla kurumsal bulut arasına kablo çekmekten ibaret değildir. Amaç, iki tarafın önceliklerine de saygı gösteren, güvenli ve kontrollü bir köprü kurmaktır.
Bir Unified Namespace kullanan, yalnızca dışa doğru bağlantı kuralını uygulayan ve veriyi otomatik olarak standart hâle getiren kurumlar, kurumsal sistemlerin veriye erişimini kolaylaştırırken sahadaki güvenlik sınırlarını da sağlamlaştırır.
Bu yaklaşım ne zaman uygun olmayabilir?
- Seyrek gelen telemetri, tamamen dağıtık bir mimarinin karmaşıklığına değmeyebilir.
- Küçük, tek hatlık tesisler işe daha basit mimarilerle başlamayı tercih edebilir.
- Eski sistemlerden gelen katı kısıtlar, geçişin aşama aşama yapılmasını gerektirebilir.
- Güvenlik açısından kritik kapalı çevrim kontrol, PLC ve Safety PLC katmanlarında kalmalıdır.
Sonuçlar iş yüküne, donanım kapasitesine ve kurulum yapısına bağlıdır.
Sık sorulan sorular
IT/OT yakınsamasında "yalnızca dışa doğru" ne demek?
Edge Gateway bütün bağlantıları OT ağından IT ya da bulut katmanına doğru, içeriden dışarıya kendisi başlatır. Fabrikanın güvenlik duvarında içeri açılan hiçbir port yoktur. Bu, IT ya da buluttan OT'ye doğru doğrudan erişimi ciddi biçimde kısıtlar; ancak parola ve kimlik bilgisi güvenliğinin, ağ bölümlendirmenin ve izleme kontrollerinin yerini tutmaz. Endüstriyel IoT'de temel bir ağ güvenliği yaklaşımıdır.
IT/OT köprüsünün sahibi kim olmalı, IT mi, OT mi?
Yalnızca biri değil. En doğrusu, iki tarafın birlikte çalıştığı bir ekiptir: OT Edge Gateway yapılandırmasından (protokoller, veri noktası eşleştirmeleri), IT ise bulut altyapısından (mesajlaşma sistemi, data lake, IAM) sorumlu olur. Unified Namespace iki ekip arasındaki ortak sözleşme işlevini görür.
Veri sahada nasıl standart hâle getirilir?
Ham PLC adresleri (örneğin DB40.DBD12), mühendislik birimi dönüşümü, zaman damgası ekleme ve veri tipi standardizasyonuyla birlikte anlamlı konu yollarına (örneğin SiteA/Line1/Press/Temperature_C) eşlenir. Bu işlem, veri OT ağından çıkmadan önce Edge Gateway'in içinde yapılır. Akışın tamamı için OT DataOps yazısına göz atabilirsiniz.
Kaynaklar
- IEC 62443 - IT/OT ağ bölümlendirmesi için güvenlik bölgelerini ve aralarındaki geçiş kanallarını (zones and conduits) tanımlayan endüstriyel siber güvenlik çerçevesi.
- ISA-95 / IEC 62264 - IT/OT köprüsünün üzerinde yer aldığı işlevsel hiyerarşiyi (Seviye 0-4) tanımlar.
- NIST SP 800-82 - Endüstriyel Kontrol Sistemleri Güvenliği Kılavuzu; OT ağlarını koruma stratejileri için temel kaynak.
Son güncelleme: 6 Ağustos 2026