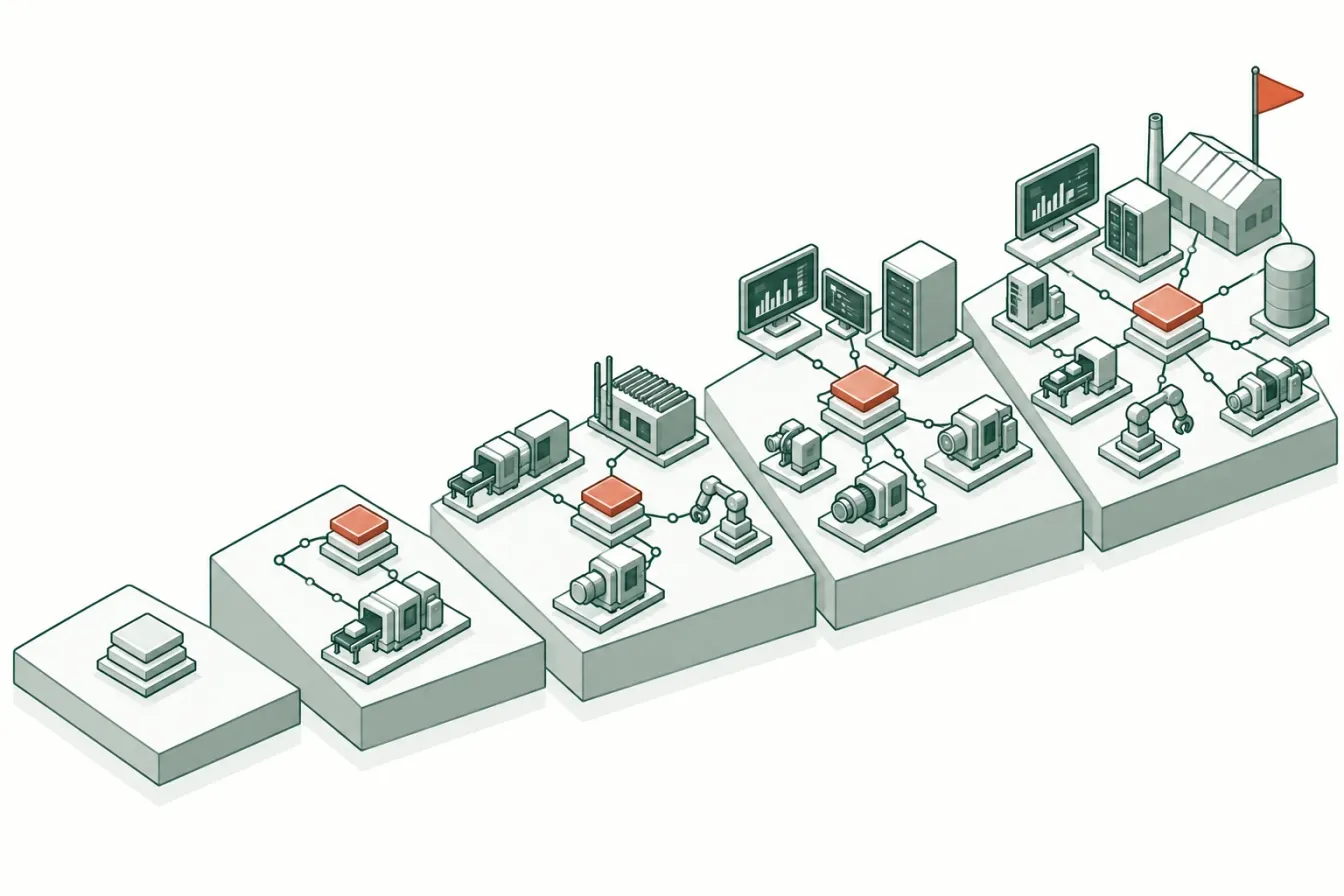
Unified Namespace beş aşamada kurulur: veri merkezini (hub) kurun, tek hatta pilot uygulayın, mevcut sistemleri UNS veri yapısına bağlayın, geçmiş veriyi ekleyin ve makinelere komut göndermeyi en sona bırakın. UNS’yi ilk kez inceliyorsanız önce Unified Namespace nedir yazısını okuyun. Konu adlarından veri içeriğine, güvenliğe ve sahipliğe kadar önceden yazıya dökülmesi gereken kurallar da bu yazıda.
Tek bir pilot hattan tüm tesise
Mevcut tesislerin çoğu tek bir büyük entegrasyon arızası yaşamaz. Bunun yerine süregelen bir "entegrasyon vergisi" öder: veriyi kullanan her yeni sistem (geçmiş veri deposu, MES, ERP, analitik) aynı kontrolörlere kendi bağlantısını, kendi eşlemesini ve kendi kırılgan bağımlılığını getirir. 3 sistemle bu katlanılabilir; 30 sistemle değildir, çünkü noktadan noktaya bağlantı sayısı her üretici ile her tüketicinin çarpımı kadar büyür.
Unified Namespace (UNS), yani ortak veri modeli, bu yapıyı değiştirir: veriyi üretenler bir kez, ortak ve kuralları belli bir veri ağacına yayınlar; kullananlar ihtiyaç duydukları dallara abone olur. Zor olan MQTT sunucusu değildir. Zor olan, çalışan bir tesisi bu yapıya adım adım taşımak ve ikinci hat katılmadan önce veri ağacının kurallarında anlaşmaktır.
1. aşamadan önce karar verilmesi gerekenler
Sonraki her aşamayı üç karar belirler. Kısaca şunlar; sonraki bölümler bunları yazılı kurallara dönüştürüyor:
- Hiyerarşi. Çoğu ekip bunu ISA-95'ten türetir:
Enterprise / Site / Area / Line / Cell / Device; örneğinGearCo/Munich/Stamping/Line1/Press3/metrics/HydraulicPressure. Seviyeleri ve yazım kurallarını (bir yerdeLine1, başka bir yerdeline-1ya daLinie_1değil) pilottan önce sabitleyin ve değişiklikleri onaylayacak bir sorumlu atayın; tıpkı bir veritabanı şemasının sahibi gibi. - Veri içeriği sözleşmesi. Değer, kaynaktaki zaman damgası, kalite ve birim birlikte taşınır. Tek tesisli bir pilot için belgelenmiş şemaya sahip düz bir JSON çoğu zaman yeterlidir; Sparkplug B'nin getirdiği karmaşıklık, farklı üreticilerin cihazları, birden fazla tesis ya da üçüncü taraf uygulamalar olduğunda karşılığını verir. Proxus'ta Sparkplug B bir çıkış biçimidir: veri ağacı, Sparkplug'ı anlayan uygulamalara Sparkplug B olarak yayınlanabilir; Proxus diğer düğümlerin trafiği için Sparkplug host olarak çalışmaz.
- Sahadaki köprü. Kontrolörler MQTT değil; Modbus TCP, EtherNet/IP, Siemens S7, Omron FINS gibi protokoller konuşur. Tesis ağındaki bir Edge Gateway bunları okur,
%MD400gibi ham adresleri veri ağacındaki yollara eşler ve merkezle bağlantı kesikken veriyi ara bellekte tutar; bağlantı geri gelince özgün zaman damgalarıyla sırasıyla gönderir (depola ve ilet). Pilotu planlamadan önce kontrolörlerinizi desteklenen sürücüler listesiyle karşılaştırın.
Veri noktası: %MD400 → Veriyi normalleştir: Sorgula
Veriyi normalleştir → Konu: PlantA/.../Count: Değişince raporla
Yapıdan önce kapsamı belirleyin
Ağacı çizmeden önce şu üç soruyu yazılı olarak cevaplayın.
Veri ağacına ne girer? Anlık işletme durumu: proses değerleri, makine durumları, sayaçlar, alarmlar, aktif sipariş ya da reçete, belki vardiya. Toplu geçmiş veri, büyük dosyalar ya da zaten bir kayıt sistemi olan işlem kayıtları için kötü bir yerdir (bir ERP satın alma siparişi ERP'de kalmalıdır; numarası bağlam olarak yayınlanabilir).
İlk kullanıcı kim? "Er geç herkes" için tasarlanan bir veri ağacı aslında hiç kimse için tasarlanmamıştır. İlk aylarda onu kullanacak tek bir sistem seçin, örneğin bir OEE panosu ya da bir bakım sistemi, ve önce onun ihtiyaçlarına göre tasarlayın. İkinci ve üçüncü kullanıcılar neyin eksik olduğunu size gösterecektir.
Veri ağacı esas kaynak mı, yoksa esas kaynağın bir görünümü mü? Canlı değerler için genellikle en taze kopyadır, ama asıl otorite PLC olarak kalır. Aktif sipariş gibi bağlam bilgileri için otorite MES ya da ERP'dir. Her veri türü için hangi sistemin esas alındığını yazın. İki sistem birbiriyle çeliştiğinde kimin haklı olduğuna bu liste karar verir.
Hiyerarşiyi tasarlayın
ISA-95 ile başlayın, sonra seviye eklemeyi bırakın
ISA-95 ekipman hiyerarşisi (kuruluş, tesis, alan, hat ya da hücre, ünite ya da ekipman) olağan başlangıç noktasıdır ve bunun iyi nedenleri vardır: bir standarttır, tesislerin örgütlenme biçimiyle örtüşür ve çoğu kişi onu tanır. Kullanın, ama fiziksel bir yer olmayan şeyler için seviye ekleme isteğine direnin.
Sık yapılan bir hata, birkaç farklı boyutu yolun içine katmaktır:
Acme/Izmir/Packaging/Line3/Filler/Production/Shift2/Order_44120/CountVardiya ve sipariş birer yer değildir. Birkaç saatte bir değişirler ve onları yola koymak, aynı fiziksel değerin her vardiyada yeni bir konuya taşınması demektir. Eski yola abone olan uygulamalar veri almayı bırakır, geçmiş veri de farklı yollara bölünür. Vardiya ve siparişi kendi değerleri olarak ya da veri içeriğindeki bağlam alanları olarak yayınlayın ve yolu sabit tutun:
Acme/Izmir/Packaging/Line3/Filler/Count
Acme/Izmir/Packaging/Line3/_context/Order
Acme/Izmir/Packaging/Line3/_context/Shift
Pratik kural: Bir yol parçası yalnızca ekipman fiziksel olarak taşındığında, yeniden adlandırıldığında ya da değiştirildiğinde değişmelidir.
Boş seviyelere izin verin
Her tesiste alan olmaz, her makine de bir hücreye ait değildir. Boş bir seviyenin atlanacağına mı (daha kısa yol), yoksa bir yer tutucuyla mı doldurulacağına karar verin. İkisi de işe yarar; ikisini karıştırmak ise yaramaz. Atlamak okumayı kolaylaştırır, ama +/+/+/Count gibi bir joker karakter farklı tesislerde farklı derinliklerle eşleşir. Yer tutucular derinliği sabit tutar ve joker karakterleri öngörülebilir kılar; bunun bedeli de Acme/Izmir/_none/Line3 gibi yollardır.
Proxus'ta her cihaz, yerini isteğe bağlı beş seviyeyle (kuruluş, tesis, alan, hücre, ekipman modülü) taşır ve boş seviyeler konuya yazılmaz. Bu makul bir tercihtir; MQTT dokümantasyonunun beş + içeren bir joker karakterin yalnızca beş seviyesi de dolu olan cihazlarla eşleştiği konusunda uyarmasının nedeni de budur.
Cihazın altında kategorileri ayırın
Her cihaz ya da makine düğümünün altında veri türlerini birbirinden ayırın. En sade ayrım şöyle olabilir:
| Kategori | İçerdiği | Tipik davranış |
|---|---|---|
telemetry | Makineden okunan proses değerleri | Her okumada ya da değiştiğinde yayınlanır |
state | Çevrim içi durumu, son görülme, çalışma durumu | Kalıcıdır; yeni bir abone onu hemen görür |
events | Alarmlar, duruşlar, kalite olayları | Her olay için bir kez yayınlanır, asla kalıcı değildir |
_context | Sipariş, reçete, operatör, vardiya | Kalıcıdır, seyrek değişir |
Proxus değerler için telemetry/<tag>, cihaz durumu için de state/_status ve state/_lastSeen konularını yayınlar; durum konuları kalıcıdır. Adların tam olarak ne olduğu, her yayıncının aynı adları kullanmasından daha az önemlidir.
Köke bir sürüm ekleyin
İlk günden kökün başına bir sürüm parçası (v1/...) koyun. Maliyeti dört karakterdir. Yapıyı veriyi kullananları bozacak şekilde değiştirmeniz gerektiğinde, herkesi bir anda bozmak yerine bir geçiş dönemi boyunca v2/... konularını v1/... ile yan yana yayınlayabilirsiniz. Proxus konularının v1/ ile başlamasının nedeni budur.
Adlandırma kurallarını yazıya dökün
UNS'in güvenilirliğini yitirmesinin en yaygın nedeni adlandırma anlaşmazlıklarıdır. Aynı ağaçta Line1, line_1, L1 ve Linie1 bulunuyorsa, veriyi kullanan her sistem bir eşleme tablosuna ihtiyaç duyar; oysa veri ağacının ortadan kaldırması gereken sorun tam olarak buydu. Kuralları ikinci tesis katılmadan önce yazın.
Sahada ayakta kalan kısa bir kural seti:
- İzin verilen karakterler: harfler, rakamlar,
_ve-. Boşluk yok, ad içinde/yok,+ya da#yok (bunlar MQTT joker karakterleridir), başta$yok (MQTT sunucusunun sistem konularına ayrılmıştır). - Büyük-küçük harf: Bir kural seçin ve ona bağlı kalın. MQTT konuları büyük-küçük harfe duyarlıdır:
Line1veline1iki ayrı konudur. - Dil: Çok dilli bir şirkette bile yapısal adlar için tek bir dil kullanın. Görünen adlar arayüzde çevrilebilir; konu adları çevrilmemelidir.
- Birimler ada yazılmaz.
Temperature_Cdeğil,Temperature. Birim, bir programın okuyabileceği yerde, veri içeriğinde durmalıdır. - Adlar verinin nereden geldiğini değil, ne olduğunu anlatır.
DB40_DBD12değil,Speed. PLC adresi, bağlantının bakımını yapanlar için bir üst veridir. - Ayrılmış önekler: Sistemin ürettiği konular için bir önek (örneğin
_) belirleyin ki bunlar hiçbir zaman veri noktası adlarıyla çakışmasın.
Karakter kuralını bir araçla otomatik olarak uygulayın. Örneğin Proxus harfler, rakamlar, _ ve - dışındaki her karakteri _ ile değiştirir; böylece Lyon Foods Plant, Lyon_Foods_Plant olur ve büyük-küçük harf korunur. Platformunuz ne yapıyorsa belgeleyin, çünkü veriyi kullananların arayüzde gördükleri adın her zaman konudaki parçayla birebir aynı olmadığını bilmesi gerekir.
Veri içeriği sözleşmesini tanımlayın
Konu, değerin nereye ait olduğunu söyler. Veri içeriği ise onun ne olduğunu. Veriyi kullanan bir sistem, kimseye sormadan mesajı işleyebilmelidir; bu da bir telemetri konusundaki her mesajın aynı alanları taşıması demektir.
Uygulamada en az şunlar bulunmalıdır:
{
  "ts": "2026-10-16T08:14:22.410Z",
  "value": 72.4,
  "dataType": "Double",
  "unit": "°C",
  "quality": "Good"
}
Zaman damgası. UTC, ISO 8601 ve milisaniye kullanın. Bunun hangi zaman olduğunu yazın: sensörün ölçtüğü an mı, PLC'nin sakladığı an mı, yoksa Edge Gateway'in okuduğu an mı? Sorgulamayla çalışan bir bağlantıda bunlar arasında saniyelerce fark olabilir ve olayların sırasını belirlemek için bu önemlidir. Proxus, Edge Gateway'in değeri okuduğu anı kullanır.
Değer ve tür. Değeri doğal JSON türünde (sayı, boolean, metin) yayınlayın ve türü açıkça belirtin. 1 değerini alan bir sistem, bunun bir tam sayı sayaç mı, yoksa PLC'nin word olarak sakladığı bir boolean mı olduğunu anlayamaz.
Birim. Birimi her mesajda ya da veri noktası başına kalıcı bir üst veri konusunda taşıyın. Her mesajda bulunması birkaç bayta mal olur, ama bir dizi hatanın önüne geçer.
Kalite. Okuma başarısız olduğunda veriyi kullananın ne göreceğine karar verin. İki dürüst seçenek vardır: mesajı Bad kalitesiyle ve güvenilir bir değer olmadan yayınlamak ya da hiçbir şey yayınlamayıp cihazın çevrim dışı olduğunu durum konusunun göstermesini sağlamak. Dürüst olmayan seçenek, son geçerli değeri yeni bir zaman damgasıyla tekrar yayınlamaktır. Proxus telemetri konularında ikinci seçeneği uygular: okunamayan değerler bu konulara yayınlanmaz, okuma hatalarını cihaz sayfası gösterir.
Bağlam. Yerin tamamını (kuruluş, tesis, alan) her veri içeriğinde tekrarlamak mesajları büyütür, ama mesajları konusuz saklayan bir sistemin bile verinin nereden geldiğini bilmesini sağlar. Pek çok ekip veri noktası başına konularda sade bir veri içeriği, cihaz başına da daha zengin bir özet mesaj yayınlar. Proxus bunu, bir cihazın tüm veri noktalarının son değerini tutan bir _summary konusuyla ve her veri noktası mesajına bir context nesnesi ekleme seçeneğiyle yapar.
JSON mu, Sparkplug B mi? JSON'un okuması ve hata ayıklaması kolaydır, her yerde desteklenir. Sparkplug B ise tanımlı bir oturum modeli (doğum ve ölüm, yani birth ve death mesajları), türü belli metrikler ve kompakt Protocol Buffers veri içerikleri getirir. Farklı üreticilerin sistemleri özel bir sözleşme olmadan birlikte çalışmak zorundaysa ya da bant genişliği kısıtlıysa Sparkplug B'yi seçin; iki ucu da siz kontrol ediyorsanız ve okunabilirliği önemsiyorsanız JSON'u seçin. İkisini birden de sunabilirsiniz: Proxus varsayılan olarak JSON yayınlar, bir Edge Gateway'in MQTT sunucusunda bunun yerine Sparkplug B yayınlayabilir ve veriyi dışarıdaki uygulamalara Sparkplug B olarak gönderebilir. Başka düğümlerden Sparkplug B verisi almaz.
Durumu açıkça gösterin
Bir veri ağacı ancak veriyi kullanan sistem "değer 0" ile "bu makineden bir saattir haber yok" arasındaki farkı anlayabiliyorsa işe yarar.
Bunun büyük kısmını üç mekanizma karşılar:
- Kalıcı durum konuları.
Onlineya daOfflinedeğerini taşıyan kalıcı birstate/_statusmesajı, sonradan bağlanan bir sistemin bir sonraki değişikliği beklemeden durumu hemen öğrenmesini sağlar. - Son görülme zamanı. En son okumanın zamanını taşıyan kalıcı bir
state/_lastSeenkonusu, veriyi kullananın bir değerin eskiyip eskimediğine kendisinin karar vermesini sağlar. Her sistemin toleransı farklıdır: bir pano bir dakikalık gecikmeyi kabul edebilir, bir alarm kuralı edemeyebilir. - Last Will and Testament. Bir MQTT istemcisi, vedalaşmadan bağlantısı koparsa MQTT sunucusunun yayınlayacağı bir mesaj kaydedebilir. MQTT sunucusuna doğrudan bağlanan yayıncılar için bunu kullanın; böylece ortadan kaybolduklarında durumları çevrim dışına döner.
Telemetri ve olayları varsayılan olarak asla kalıcı yapmayın. Kalıcı bir alarm, her yeni aboneye o anda olmuş gibi yeniden gönderilir.
Birden fazla MQTT sunucusu için plan yapın
Tek bir tesiste tek bir MQTT sunucusu işi basit tutar. Birkaç tesis söz konusu olduğunda ise veri ağacının fiziksel olarak nerede duracağına karar vermeniz gerekir.
- Tek merkezi MQTT sunucusu. Her tesis ona yayın yapar. Anlaşılması kolaydır, ama her tesis kendi veri ağacı için WAN'a bağımlı olur ve merkezi sunucu tüm trafiği görür.
- Her tesise bir MQTT sunucusu, aralarında köprü. Her tesisin kendi MQTT sunucusu vardır; bir köprü seçilen dalları merkezi bir sunucuya iletir. WAN çöktüğünde tesisler çalışmaya devam eder. Bedeli köprü yapılandırması ile döngü ya da mükerrer dal riskidir.
- Her Edge Gateway'e bir MQTT sunucusu. Her Edge Gateway, okuduğu cihazlar için bir MQTT sunucusu çalıştırır. Yerel uygulamalar doğrudan ona bağlanır; merkezi görünüm başka bir yerde oluşturulur.
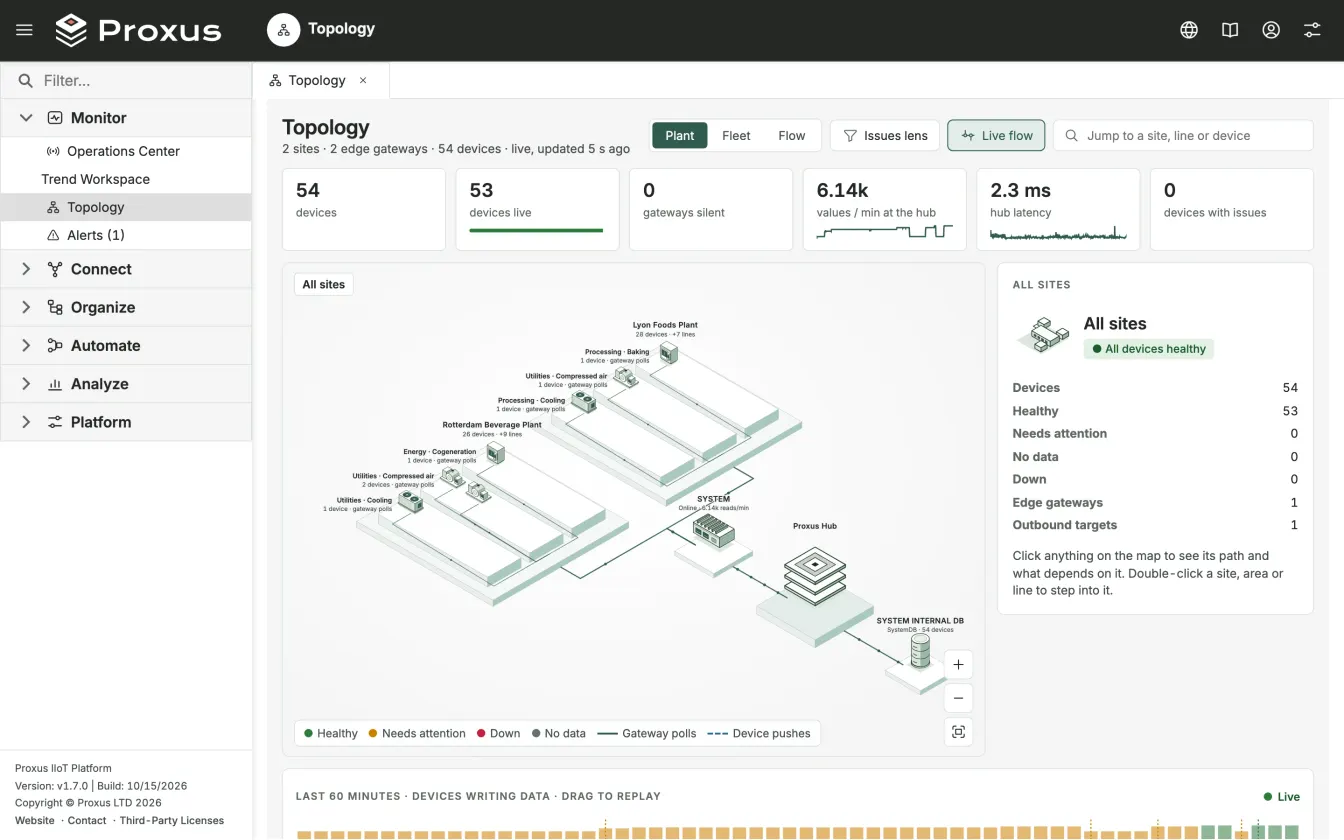
Proxus üçüncü kalıbı izler: her Edge Gateway kendi MQTT sunucusunu çalıştırır ve yalnızca kendi cihazlarını yayınlar; her değer ayrıca ara belleği olan ayrı bir mesaj sunucusu üzerinden merkez sunucuya ulaşır. Geçmiş veri, panolar ve Veri ağacı (UNS) ekranı, tüm tesisi merkez sunucuda gösterir; bu görünümü Proxus'ta ortak veri modeli (UNS) sayfasında görebilirsiniz. Hangi kalıbı seçerseniz seçin, hangi dal için hangi MQTT sunucusunun esas alındığını yazın ki iki yayıncı hiçbir zaman aynı konu için çekişmesin.
Veri ağacını koruyun
Ağdaki herkesin okuyabildiği bir veri ağacı, tesisinizin ve anlık durumunun haritasıdır. Ona göre davranın.
- Taşıma katmanını şifreleyin. TLS üzerinden MQTT kullanın (geleneksel olarak 8883 numaralı port) ve istemcilerin MQTT sunucusunun sertifikasını kendi kontrolünüzdeki bir CA ile doğrulamasını sağlayın. Şifresiz portu yalnızca TLS desteklemeyen cihazlar için açık tutun ve ilk fırsatta kapatın.
- Her istemcinin kimliğini doğrulayın. Üretimde anonim bağlantı olmasın. Ortak bir parola yerine her sisteme ayrı bir kimlik bilgisi verin; böylece birinin erişimini diğerlerine dokunmadan iptal edebilirsiniz.
- Her kimliğin neyi görebileceğini sınırlayın. MQTT sunucusu düzeyindeki erişim listeleri (ACL) üreticiden üreticiye çok farklıdır; bazıları konu bazında kuralları destekler, bazıları desteklemez. Sizinkinin neyi desteklediğini bilin. Proxus'ta Edge Gateway'in MQTT sunucusu, Edge Gateway'in ana erişim anahtarını ya da bir cihazın kendi erişim anahtarını kabul eder ve konu bazında yetki tanımlamaz; bu yüzden ana erişim anahtarı yalnızca güvenilir sistemlere verilmelidir. Dal bazında görünürlük bunun yerine platformda uygulanır: UNS izinleri bir rol için bir yola izin verir ya da onu engeller ve kişiler, entegrasyonlar ve yapay zekâ istemcileri için aynı şekilde geçerlidir.
- Okumayı yazmadan ayırın. Veri ağacına bir değer yayınlamakla bir makineye ayar değeri yazmak farklı işlerdir. Veri ağacındaki bir konunun denetimsiz bir şekilde kontrolöre giden yola dönüşmesine izin vermeyin. Yazma gerekiyorsa, ona kendi komut modelini, yetkilendirmesini, doğrulamasını ve değişiklik kaydını verin.
Sorumluları belirleyin
Ağacın her dalının, o daldaki değişiklikleri onaylayan bir sorumlusu olmalıdır. Uygulamada:
| Dal | Tipik sorumlu | Onayladıkları |
|---|---|---|
| Kök ve seviye adları | Veri ağacı sorumlusu (bir kişi ya da küçük bir grup) | Yeni tesisler, yeniden adlandırılan seviyeler, sürüm değişiklikleri |
| Bir tesisin alt ağacı | Tesisin otomasyon sorumlusu | Yeni hatlar ve makineler, tesis içindeki veri noktası adları |
| Bir cihazın veri noktaları | Cihazı bağlayan mühendis | Veri noktası adları, birimler, ölçekleme |
_context konuları | Esas alınan sistem (MES, ERP) | Hangi bağlam bilgisinin ne zaman yayınlanacağı |
Yapısal bir değişikliğe veritabanı şeması değişikliği gibi yaklaşın: yazıya dökün, gerçekleşmeden önce veriyi kullananlara duyurun, mümkünse eskiyi ve yeniyi paralel çalıştırın ve eski yolu ancak onu kullanan hiçbir sistem kalmadığında kaldırın.
Beş aşama
Unified Namespace kurmak, her şeyin bir hafta sonunda söküp yeniden kurulduğu bir proje değil, küçük ve geri alınabilir adımlardan oluşan bir sıradır. Aşağıdaki her aşama tesisi çalışır hâlde bırakır ve bir sonrakine üzerine kurabileceği bir zemin verir.
1. aşama: Merkezi kurun
Veri ağacını tutacak merkezi kurun ve herhangi bir sistem ona bağımlı hâle gelmeden önce konu sınıflandırmasını (Enterprise/Site/Area...) yazılı hâle getirin. Proxus'ta veri ağacı merkez sunucuda tutulur; her Edge Gateway de kendi cihazlarını veri ağacı konularında yayınlayan bir MQTT sunucusu çalıştırır. Nasıl düzenlendiğini ve yetkilendirildiğini Proxus'ta ortak veri modeli (UNS) sayfasında görebilirsiniz.
2. aşama: Sahayı bağlayın (pilot)
Proxus Edge Gateway'lerini tek ve yalıtılmış bir üretim hattına kurun. UNS'e yalnızca iş açısından kritik veri noktalarını (makine durumu, üretim adedi, kalite ret adedi) eşleyin. Bir PLC'deki 15.000 teşhis veri noktasının hepsini eşlemeye çalışmayın; yalnızca hızlı bir geri dönüş için gereken veriye odaklanın.
3. aşama: Noktadan noktaya bağlantıları azaltın
Mevcut SCADA ya da MES yazılımınızı, PLC'leri doğrudan sorgulamak yerine veri ağacından veri alacak şekilde ayarlayın. MQTT'ye abone olamayan bir sistemin ihtiyaç duyduğu değerleri REST, bir SQL tablosu ya da Kafka gibi bir veri hedefi üzerinden aktarın; kullanılabilen hedefleri entegrasyonlar sayfasında, kurulum adımlarını veri hedefleri dokümanında bulabilirsiniz.
4. aşama: İleri analitiği devreye alın
Veri ağacının geçmişini saklamaya başlayın. Proxus sütun tabanlı bir geçmiş veri deposu içerir; böylece veri ağacındaki telemetri, ayrı bir veritabanı projesine gerek kalmadan belirlediğiniz süre boyunca saklanır. Halihazırda bir zaman serisi veritabanı çalıştırıyorsanız, onu ihtiyaç duyduğu dallara bir tüketici olarak abone edin.
5. aşama: Döngüyü kapatın (çift yönlü komut)
Veri ağacını aşağı yönlü komutlar için kullanmayı ancak bu noktada düşünün; örneğin bir PLC'ye reçete ya da ayar değeri olarak ulaşan bir ERP üretim emri. Bunu kendi komut modeli, yetkilendirmesi, doğrulaması, zaman aşımı ve emniyet değerlendirmesi olan ayrı bir proje olarak ele alın; telemetri akıyor diye kendiliğinden gelen bir özellik değildir. Böyle bir döngü genellikle sıkı IT/OT güvenlik politikalarına bağlanmalıdır: telemetri için yalnızca dışa doğru çalışan bir mimari, yazma işlemleri için kayıt altına alınan komut kanalları.
Bir ürün gibi test edin
Veri ağacı, başka sistemlerin dayandığı bir altyapıdır. Onu buna göre test edin.
- Sözleşme testleri. Bir saat boyunca
v1/#konusuna abone olan ve adlandırma kuralını çiğneyen her konuyu, eksik alanı olan her veri içeriğini ve beklenmedik her tür değişikliğini raporlayan küçük bir betik. Her değişiklikten sonra çalıştırın. - Eskimiş veri testi. Bir cihazın bağlantısını bilerek kesin. Durumunun değiştiğini, son görülme zamanının durduğunu ve hiçbir uygulamanın eski değeri güncelmiş gibi göstermeye devam etmediğini kontrol edin.
- Kesinti testi. Bir tesisle merkez arasındaki bağlantıyı kesin. Yerel uygulamaların neyi görmeye devam ettiğini, merkezi görünümün ne gösterdiğini ve kesinti sırasındaki verinin sonradan orijinal zaman damgalarıyla gelip gelmediğini kontrol edin. Proxus'un bu durumda ne yaptığını Veri akışı sayfası anlatıyor.
- Yeni kullanıcı testi. Veri ağacı dokümantasyonunu onu hiç görmemiş birine verin ve bir hattaki tüm sıcaklıklara abone olmasını isteyin. Bir soru sorması gerekiyorsa, dokümantasyonda ya da yapıda bir boşluk vardır.
Bitti demeden önce kontrol listesi
- Hiyerarşi yazıya dökülmüş; her seviye için örnek bir yol ve boş seviyeler için kural belli.
- Adlandırma kuralları yazılı ve hafızaya değil, bir araca dayanarak uygulanıyor.
- Her telemetri veri içeriği zaman, değer, tür, birim ve kalite taşıyor; zamanın neyi ifade ettiği belgelenmiş.
- Durum ve son görülme konuları kalıcı; telemetri ve olaylar değil.
- Taşıma katmanı TLS kullanıyor, her istemcinin kendi kimlik bilgisi var ve MQTT sunucunuzun konu bazında neyi kısıtlayıp neyi kısıtlayamadığını biliyorsunuz.
- Her dalın bir sorumlusu var ve yapısal değişiklikler yazılı bir süreci izliyor.
- En az iki farklı kullanıcı, makinelere kendi bağlantısını kurmadan veri ağacını kullanıyor.
Bu yaklaşım ne zaman uygun olmayabilir?
- Düşük frekanslı telemetri, dağıtık bir mimarinin tüm karmaşıklığına değmeyebilir.
- Tek hatlı küçük tesisler önce daha sade mimarileri tercih edebilir.
- Katı eski sistem kısıtları aşamalı bir geçiş gerektirebilir.
- Emniyet açısından kritik kapalı çevrim kontrol, PLC ve emniyet PLC'si katmanlarında kalmalıdır.
Gözlenen performans iş yükünün niteliğine, düğüm kapasitesine ve kurulum tasarımına bağlıdır.
Sık sorulan sorular
Bir UNS kurulumu ne kadar sürer?
Her duruma uyan bir süre vermek dürüst olmaz. Tek bir üretim hattındaki pilot projenin (birkaç PLC ve yalnızca kritik veri noktaları) süresini veri ağacı tasarımı, ağ ve güvenlik onayları, Edge Gateway yapılandırması ve veriyi kullanacak kişilerle yapılan doğrulama belirler. Çok tesisli yaygınlaştırmalar ise protokol çeşitliliğine, değişiklik pencerelerine ve IT ile OT arasındaki kuralların ve sorumlulukların ne kadar oturduğuna bağlıdır. Tahmininizi kendi envanterinizden yapın.
UNS ve SCADA'yı aynı anda çalıştırabilir miyim?
Evet, geçiş sürecinde zaten böyle yapmalısınız. UNS mevcut SCADA'nızı devreden çıkarmanızı gerektirmez; onu tamamlar. SCADA'nız, SCADA ve UNS'in rolleri yazısında anlatıldığı gibi, UNS verisinin abonelerinden biri hâline gelir.
İnternet kesildiğinde UNS'e ne olur?
Doğru kurulmuş bir UNS, yerel işletme için internete bağımlı değildir. Edge Gateway'ler yerel ya da tesis içindeki bir MQTT sunucusuna yayın yapmaya devam eder. Buluttaki aboneler anlık görünürlüğü kaybeder, ama depola ve ilet mekanizması veri kaybı riskini en aza indirir. Bağlantı geri geldiğinde ara bellekteki veri zaman sırasıyla yeniden gönderilir.
Bir MQTT sunucusu kaç konuyu kaldırabilir?
MQTT sunucusunun ve arkasındaki sistemlerin kapasitesi; hedeflenen konu sayısı, bağlantı sayısı, veri içeriği boyutu, QoS seviyesi, saklanan (retained) mesajlar, kalıcılık, kümeleme ve arıza modeliyle test edilmelidir. Kritik veri noktalarıyla başlayın, yolun tamamını ölçün ve adım adım genişletin.
UNS mevcut (eski) fabrikalar için uygun mu?
Kesinlikle; asıl kullanım alanı zaten mevcut tesislerdir. Edge Gateway'ler tam da kontrolör protokollerini (Modbus TCP, Siemens S7, Omron FINS, EtherNet/IP) mevcut PLC programlarına dokunmadan MQTT'ye köprülemek için vardır. Proxus'un neleri desteklediğini görmek için protokol başvuru kılavuzuna bakın.
Sonuç
Klasik otomasyon piramidi kontrol sınırları açısından hâlâ önemlidir, ama kurumun geneline veri dağıtmak için çoğu zaman en iyi yapı değildir.
Unified Namespace'i en doğru şekilde pratik bir yaklaşım olarak görmek gerekir. Veriyi üretenlerle kullananları birbirinden ayırır, tekrar eden entegrasyon işini azaltır ve işletme bağlamının sistemler arasında yeniden kullanılmasını kolaylaştırır.
İster tek bir hattı dönüştürün ister çok tesisli bir yaygınlaştırma planlayın, temel disiplin aynı kalır: bir kez bağlanın, veri ağacını özenle yönetin ve birçok sistemin aynı işletme bağlamını yeniden kullanmasını sağlayın.
Kaynaklar
- ISA-95 (IEC 62264): Kurumsal sistemlerle kontrol sistemlerinin entegrasyonu için uluslararası standart; UNS konu tasarımında kullanılan hiyerarşik modeli tanımlar. ISA-95'e genel bakış
- Eclipse Sparkplug Specification: Endüstriyel IoT'de MQTT tabanlı birlikte çalışabilirlik için açık spesifikasyon; doğum ve ölüm (Birth/Death) mesajlarını ve ProtoBuf veri içeriklerini tanımlar. Eclipse Sparkplug
- MQTT v5.0 OASIS Standard: UNS'in taşıma katmanı olarak kullanılan yayınla-abone ol mesajlaşmasını tanımlayan protokol standardı. OASIS MQTT
- Purdue Enterprise Reference Architecture (PERA): UNS yapısının, veri erişimi için düzleştirmeyi, güvenlik için ise korumayı amaçladığı özgün ağ bölümleme modeli. Purdue modeline genel bakış
- Walker Reynolds, "Unified Namespace" kavramı: UNS kavramını modern IIoT mimarileri için sistemleştiren, sektörde tanınan uygulayıcı.
- IEC 62541 (OPC UA): Makineden makineye iletişim için tamamlayıcı standart; UNS mimarilerinde sorgulama (OPC UA) ile değişince raporlamayı (MQTT) karşılaştırırken önemlidir. OPC Foundation
Bu aşamaları kendi tesisinize göre planlamak için demo talep edin; tesislerinizin, hatlarınızın ve veriye ihtiyaç duyan sistemlerin listesini getirin.
Son güncelleme: 9 Kasım 2026